Серверная аналитика: что это и как настроить
Серверная аналитика отправляет события из вашего собственного сервера в системы аналитики и рекламные платформы, а не из браузера посетителя. Вы получаете контроль над тем, что уходит с сайта, но обязанность получать согласие остаётся на месте.
Серверная аналитика (server-side tracking) — схема, в которой браузер отправляет события на подконтрольный вам сервер, а сервер передаёт их в Google Analytics, Meta Pixel (принадлежит компании Meta, признанной экстремистской организацией и запрещённой в России) и другие платформы. Так проще управлять тем, какие данные уходят наружу, а в Safari cookie могут жить дольше. Но получать согласие там, где его требует закон ЕС или Великобритании, всё равно нужно.
- Автор
- Практика, оформленная Google (server-side Tag Manager) и Meta (Conversions API), 2020-е
- Уровень
- 301 · Продвинутый
- Подходит
- малый и средний бизнес, растущая компания
- Время на внедрение
- несколько дней, чтобы поднять серверный контейнер и подключить одну платформу; несколько недель, чтобы сверить результат с прежними цифрами
- Что понадобится
- баннер согласия, который запоминает выбор посетителя и передаёт его вашим тегам · заранее согласованный список событий, например план отслеживания событий · разработчик, который может поднять сервер и настроить DNS для поддомена · человек, отвечающий за решения по приватности, штатный или внешний
Серверная аналитика — это способ измерять посетителей, при котором браузер отправляет события на сервер под вашим контролем, а сервер передаёт их в системы аналитики и рекламные платформы. Google называет свою версию, серверную разметку в Tag Manager, способом настроить теги так, чтобы измерять действия пользователей, где бы они ни происходили, и обещает три выгоды: скорость страниц, более тонкий контроль приватности и качество данных. Аналог у Meta, Conversions API, отправляет события с серверов компании в Meta, где их обрабатывают так же, как события Meta Pixel. Единого изобретателя у метода нет. Он вырос из ограничений, которые браузеры наложили на сторонние скрипты и cookie, а вендоры превратили обходной путь в продукты.
Ниже разобрано, что меняется с серверной схемой, что остаётся как было и в чём команды ошибаются чаще всего: серверная схема не заменяет согласие.
Что делает сервер посередине
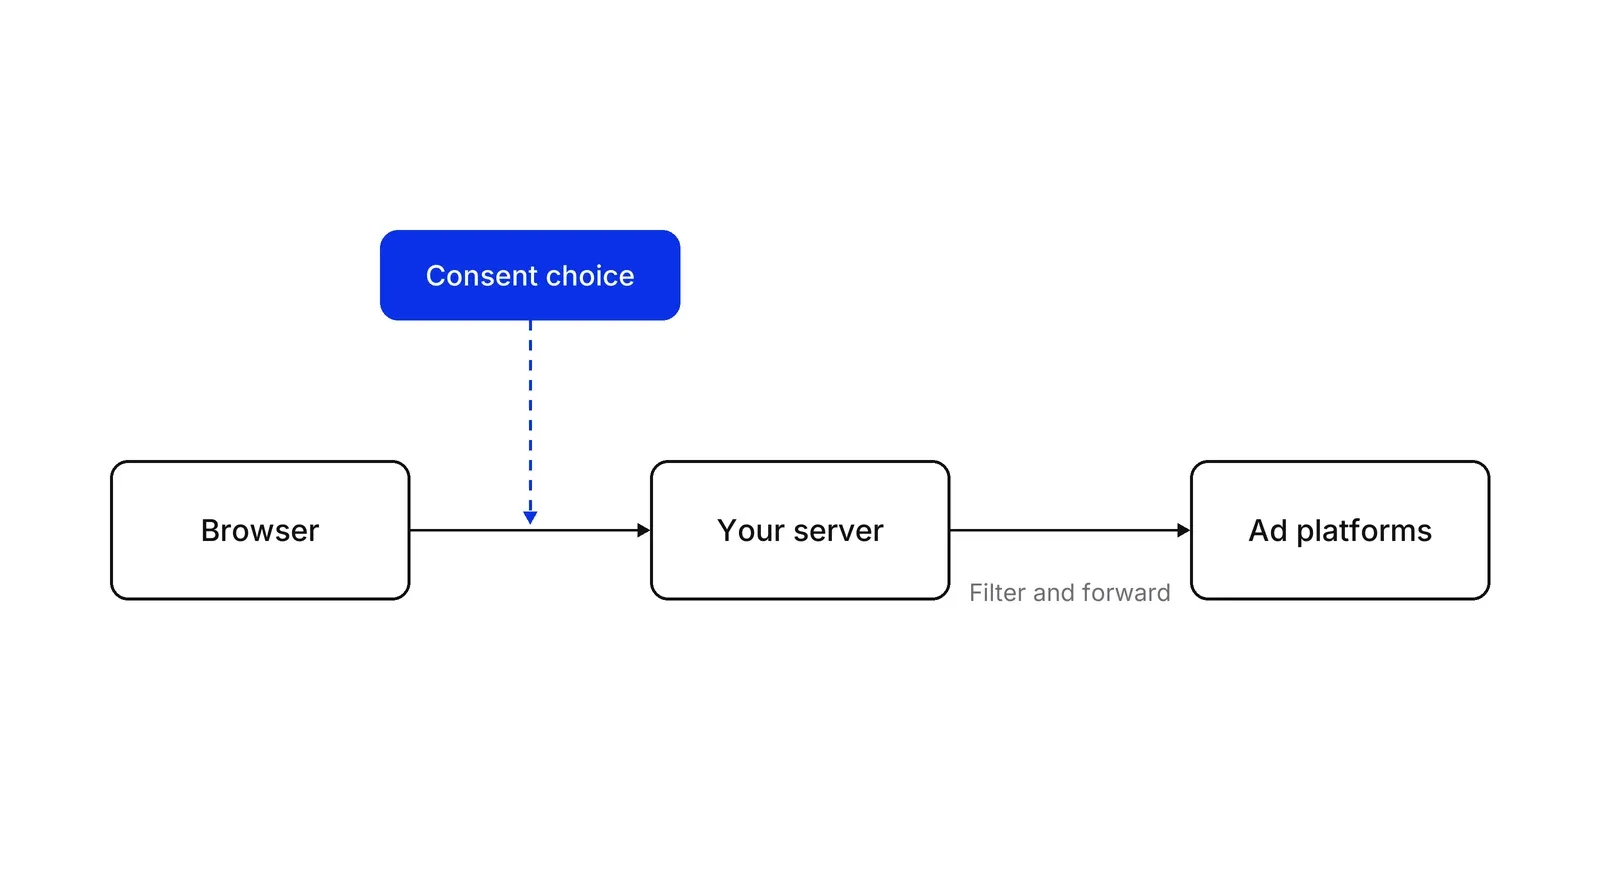
Серверный контейнер принимает каждый запрос с устройства посетителя, превращает его в событие, а теги решают, что передавать дальше. В введении Google сказано, что контейнер работает на подконтрольном вам сервере, и перед запуском рабочего трафика рекомендуется отдавать его со своего домена. В курсе по основам сервер назван «буфером между пользователем и поставщиками». До того как данные уйдут наружу, вы можете убрать поля, скрыть IP-адрес или добавить то, чего в браузере быть не должно, например секретный ключ API.
Эта схема объясняет и главную ловушку. Сервер может передать только то, что прислал браузер, а что браузеру разрешено присылать, решает согласие.
Что это даёт в Safari
Cookie, которую ставит ваш сервер на вашем домене, обходит часть ограничений Safari на срок жизни cookie. Эти ограничения вводит технология Apple Intelligent Tracking Prevention (ITP). По политике защиты от отслеживания WebKit ограничивает срок жизни cookie, созданных JavaScript, и удаляет доступное скриптам хранилище через 7 дней без действий пользователя, а если скрипт сохранил идентификатор клика из адреса посадочной страницы, срок сокращается до 24 часов. Те же 7 дней действуют для cookie из сторонних ответов с маскировкой через CNAME или IP-адрес, а на маскировку внутри собственного домена (first-party) это ограничение не распространяется. Safari блокирует все сторонние cookie по умолчанию с 24 марта 2020 года: сначала в Safari 13.1 на macOS и iOS 13.4 на iPhone и iPad.
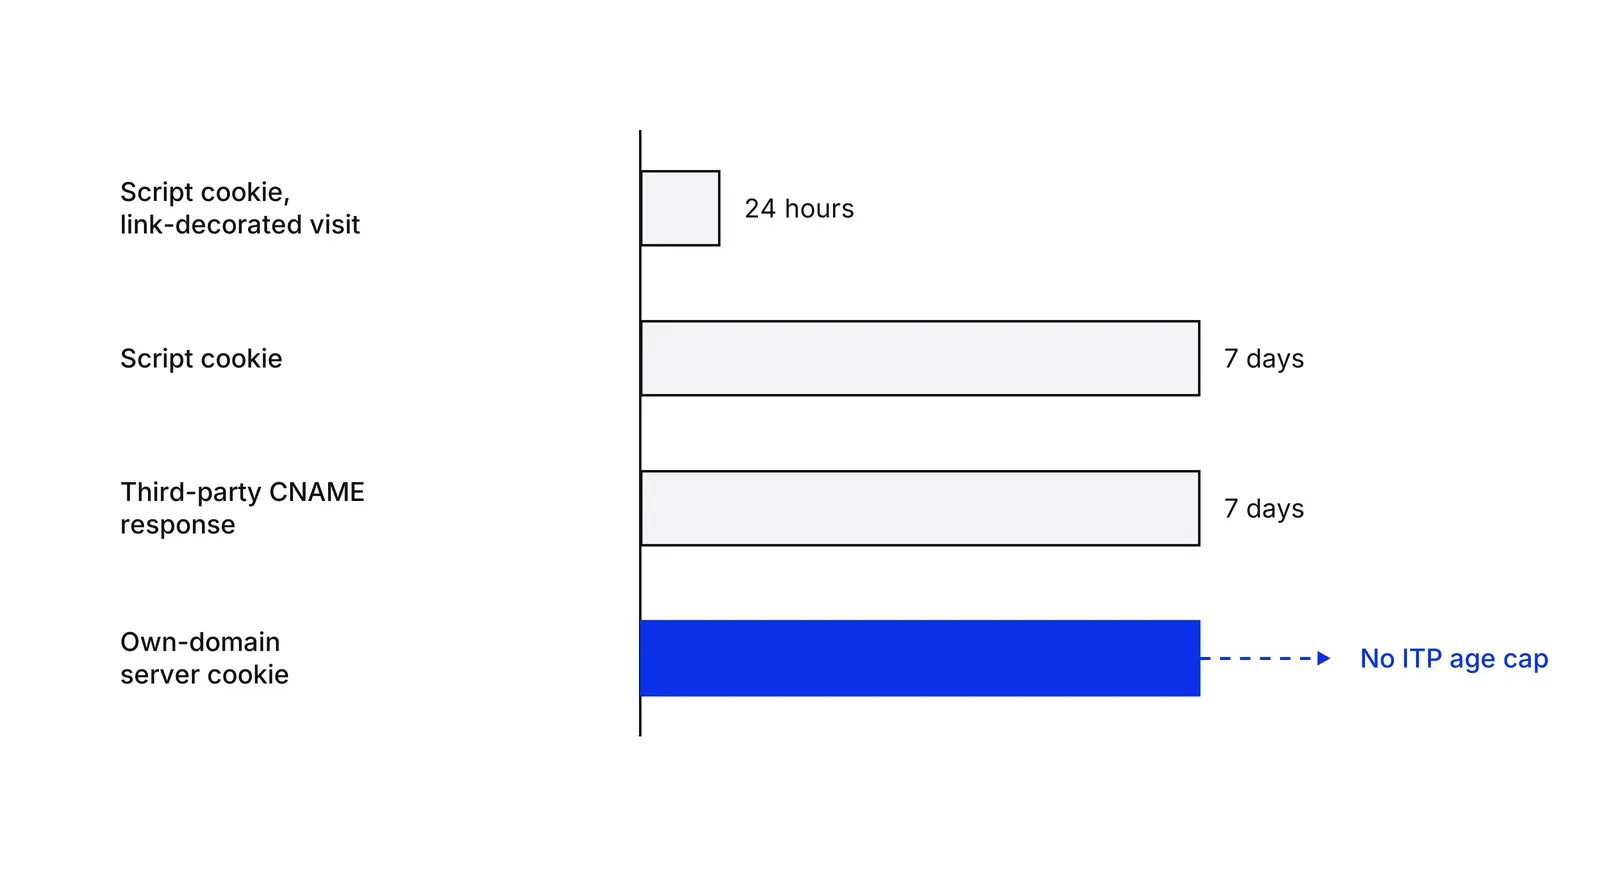
Результат зависит от деталей настройки. В руководстве по своему домену Google пишет, что серверные cookie получают путь на том же источнике или поддомен, а адрес run.app по умолчанию «умеет ставить только JavaScript-cookie». В заметке WebKit о CNAME от 12 ноября 2020 года Джон Вилэндер показывает, что поддомен, указывающий на чужой хост, могут счесть маскировкой. Долгая жизнь cookie повышает и ставки по согласию: идентификатор, который живёт дольше, остаётся идентификатором.
В Chrome всё иначе. MDN называет Safari и Firefox браузерами, которые блокируют сторонние cookie по умолчанию (в Firefox это Total Cookie Protection), а Google Chrome в этот список не включён. В октябре 2025 года Google сообщил, что Chrome сохраняет нынешний подход и оставляет выбор пользователю.
Что не меняется: согласие
Согласие нужно там, где этого требует закон, и неважно, где происходит передача данных. Статья 5(3) Директивы ePrivacy 2002/58/EC в редакции Директивы 2009/136/EC, которую можно прочитать в сводном тексте, разрешает хранить информацию на устройстве пользователя или читать её только с его согласия, данного после понятного информирования, если только доступ не строго необходим для услуги, которую пользователь запросил. Руководство EDPB 2023 года идёт дальше и прямо касается нашего случая: когда клиентский код отправляет на сервер данные, хранящиеся на устройстве, это получение доступа к уже сохранённой информации (пункт 53), а пиксели отслеживания подпадают под то же правило (пункт 51).
GDPR добавляет свои условия. Согласие должно быть свободным, конкретным, информированным и однозначным выражением воли (статья 4(11)), оператор обязан уметь доказать, что согласие получено (статья 7(1)), а отозвать его должно быть так же легко, как дать (статья 7(3)). В руководстве EDPB 05/2020 о согласии в примере 16 сказано, что прокрутка или свайп согласием не считаются, а Суд ЕС в деле Planet49 (C-673/17) постановил, что заранее отмеченный флажок не даёт действительного согласия. Это пересказ публичных текстов, а не юридическая консультация для вашего продукта.
Платформы говорят то же самое. В руководстве Google по серверному согласию режим согласия размещён в веб-контейнере Google Tag Manager, который передаёт предпочтения посетителя серверному контейнеру параметрами каждого запроса. Для конверсий Google Ads и тегов Floodlight серверному контейнеру нужен тег Conversion Linker. В руководстве по режиму согласия отмечено, что баннер для него нужно брать в другом инструменте. Политика Google о согласии пользователей ЕС распространяет обязанность на Великобританию и Швейцарию и требует хранить записи о согласии. По условиям Business Tools Terms от Meta рекламодатель отвечает за получение применимого согласия, причём так, чтобы его можно было подтвердить.
Consent Mode v2 и март 2024 года
Consent Mode v2 добавил к исходной паре два сигнала: ad_user_data — согласие на передачу данных пользователя Google для рекламы, и ad_personalization — согласие на персонализированную рекламу. Справка Google по ЕЭЗ говорит, что рекламодатели, использующие Google Ads и Google Analytics, должны собирать согласие пользователей из Европейской экономической зоны и передавать сигналы, чтобы пользоваться персонализацией и измерением. Даты изменения в материалах Google указаны в двух местах: в руководстве по согласию сказано, что обновление вышло в ноябре 2023 года, а на странице Obtain user consent Customer Match, загрузка данных об офлайн-продажах и Ads Data Hub названы функциями, которым нужны сигналы согласия с марта 2024 года. Еврокомиссия подтверждает, что Alphabet и ещё пять назначенных «привратников» должны были выполнять все обязательства Закона о цифровых рынках (DMA) с 7 марта 2024 года. Страницы Google с единой датой вступления в силу для режима согласия в целом мы не нашли, поэтому называем только датированные части.
Conversions API от Meta
Если отправить одно событие и из браузера, и с сервера, оно посчитается дважды, пока Meta не сможет сопоставить пару. Правила дедупликации Meta сопоставляют события по идентификатору и названию и действуют в течение 48 часов после первого полученного события. Параметры данных о клиенте требуют нормализовать и хешировать почту и телефон, а IP-адрес и user agent хешировать нельзя. Каждому событию нужны название, время, источник действия и данные пользователя, а по руководству по API его можно отправить задним числом на срок до 7 дней.
Браузер, сервер или оба сразу
| Только браузер | Только сервер | Гибрид | |
|---|---|---|---|
| Где работают теги | На устройстве посетителя | На вашем сервере | В обоих местах |
| Контроль над полями | Низкий | Высокий | Средний |
| Срок жизни cookie в Safari | Ограничен | Дольше, если cookie ставит сервер на вашем домене | По-разному |
| Расходы на работу | Только сами теги | Хостинг и поддержка | Хостинг и поддержка |
| Обязанность получить согласие | Да | Да | Да |
Расходы реальные. Руководство Google по Cloud Run рекомендует минимум 2 экземпляра и оценивает каждый примерно в $45 в месяц, то есть около $90 в месяц до роста трафика. Там же ожидается, что для 35–350 запросов в секунду хватит от 2 до 10 автоматически масштабируемых серверов, и предлагается отключить журнал запросов, когда их больше примерно 1 млн в месяц. Свяжите настройку с планом отслеживания событий, чтобы сервер передавал заранее определённый набор событий. Более широкую задачу по объединению профилей решает платформа клиентских данных (CDP), а сквозная аналитика показывает, куда эти события в итоге попадают. Какую бы серверную схему вы ни выбрали, модели атрибуции всё равно определяют, как распределяются заслуги.
Что учесть российским читателям
В российском праве свои правила, отдельные от европейских. Статья 9 152-ФЗ (текст в «КонсультантПлюс») требует, чтобы согласие было конкретным, информированным и однозначным, и было оформлено отдельно от других документов, которые человек подтверждает или подписывает. Доказывать, что согласие получено, должен оператор. Часть 5 статьи 18 запрещает собирать персональные данные граждан России с помощью баз данных за пределами России, за перечисленными исключениями, поэтому место, где стоит сервер разметки, — вопрос не только технический, но и юридический. Прежде чем опираться на этот пересказ, проконсультируйтесь с российским юристом. План Growth Lab от Pushers начинается с согласий и потоков данных, которые у вас уже есть.
Как применять: Серверная аналитика: что это и как настроить по шагам
- Сначала настройте согласие. Проверьте, что баннер сохраняет выбор посетителя, позволяет его изменить и ведёт запись, которую вы сможете показать. Сделайте это до переноса любого тега: сервер послушно передаст и те события, которые вообще не стоило собирать. Результат: статус согласия, который читает каждый тег.
- Выберите события и платформы. Составьте короткий список событий, на которых держатся решения, например покупка или заявка на запись, и платформ, которым они нужны. Начните с одной платформы. Результат: небольшой объём работ, который можно проверить от начала до конца.
- Поднимите серверный контейнер на своём домене. Разверните серверный контейнер Google Tag Manager в Google Cloud Run и привяжите к нему поддомен или путь на вашем сайте. Результат: собственная точка приёма, которая умеет ставить серверные cookie.
- Передавайте сигнал согласия с каждым запросом. Настройте тег Google так, чтобы каждый запрос к серверу нёс статус согласия посетителя, а серверные теги его читали. Результат: если посетитель отказался, передача данных прекращается или сокращается.
- Добавьте события на стороне платформы с дедупликацией. Для Meta Pixel и Conversions API отправляйте одно и то же событие и из браузера, и с сервера с общим идентификатором и названием события, а электронную почту и телефон хешируйте перед отправкой. Результат: одна конверсия в отчёте вместо двух.
- Сравните с прежней схемой и только потом уберите старые теги. Запустите старую и новую схемы параллельно, сравните число событий по дням и по статусу согласия и удаляйте дублирующие браузерные теги лишь тогда, когда расхождение объяснено. Результат: переход, который можно задокументировать, а не тихое изменение ваших цифр.
Примеры
Форма записи в стоматологической клинике
Иллюстративный пример. Клиника переносит событие «запись подтверждена» в серверный контейнер. От посетителей, которые приняли маркетинговые cookie, событие уходит в Google Analytics 4 и Meta. От тех, кто отказался, рекламного события нет вообще, и клиника проверяет это, сравнивая счётчики в обеих группах.
Воронка регистрации в финтех-приложении
Иллюстративный пример. Платёжное приложение не хочет, чтобы номера счетов и внутренние идентификаторы пользователей попадали в браузер. Оно отправляет простое событие в серверный контейнер Google Tag Manager, и тот убирает поля, которые рекламным платформам получать не нужно, хеширует почту и передаёт результат дальше только по тем пользователям, которые дали согласие.
Когда применять
Подходит, если вы тратите заметные деньги на Google Ads или Meta, а аудитория сидит в основном в Safari, если нужно одно место, где можно отфильтровать поля до того, как они попадут к вендорам, или если браузерные скрипты тормозят страницы. Окупается, когда процесс согласия и план событий уже есть.
Когда не применять
Не берите, пока нет процесса согласия, согласованного списка событий или человека, который будет обслуживать сервер. Небольшой сайт с несколькими тысячами посетителей в месяц выиграет мало по сравнению с затратами на хостинг и поддержку, и обычная браузерная схема с корректным согласием будет надёжнее для старта.
Частые ошибки
- Считают сервер способом обойти баннер и передают события посетителей, которые отказались.
- Дважды считают одну конверсию: отправляют события Meta Pixel и Conversions API без общего идентификатора события.
- Отправляют рекламной платформе почту и телефон без хеширования, хотя она требует хеш.
- Оставляют стандартный домен Cloud Run (run.app), который может ставить только JavaScript-cookie, и ждут, что cookie будут жить дольше.
- Отключают старые теги в первый же день, и по падению цифр уже невозможно понять причину.
Вопросы и ответы
Нужно ли согласие на cookie для серверной аналитики?
Там, где правила ЕС или Великобритании требуют согласия на cookie или доступ к устройству, на которых держится измерение, перенос передачи данных на сервер ничего не меняет. Европейская коллегия по защите данных (EDPB) считает, что клиентский код, отправляющий информацию на сервер, получает доступ к устройству. Попадает ли конкретный тег в исключение, решают в каждом случае отдельно.
Соответствует ли серверная аналитика GDPR?
Это техническая схема, поэтому всё зависит от того, как вы её используете: правовое основание, согласие там, где оно нужно, уведомление, минимизация данных и договоры с обработчиками продолжают действовать. Сервер даёт место, где эти решения можно применять, например убирать поля, но сам их не обеспечивает.
Решает ли серверная аналитика проблемы Safari и ITP?
Частично. Движок WebKit от Apple ограничивает срок жизни cookie, записанных скриптом, 7 днями, и так же ограничивает cookie из сторонних ответов с маскировкой через CNAME. Cookie, поставленные ответом вашего собственного сервера на вашем домене, этим правилам не подчиняются, поэтому идентификаторы могут жить дольше, с учётом согласия.
Нужна ли платформа управления согласием (CMP), если есть серверный Google Tag Manager?
Да. Google прямо пишет, что режим согласия (consent mode) баннера не даёт. Нужно решение, которое собирает выбор посетителя и передаёт его тегу Google в веб-контейнере, а тот пересылает серверному контейнеру.
Чем отличаются Meta Pixel и Conversions API?
Pixel работает в браузере посетителя. Conversions API отправляет события с вашего сервера в Meta, где они обрабатываются так же, как события Pixel. В документации Meta сказано, что события сопоставляются по идентификатору и названию в течение 48 часов, чтобы конверсия считалась один раз.
Источники
- Google, Server-side tagging overview, Tag Platform
- Google, An introduction to server-side tagging, Tag Platform
- Google, Why and when to use server-side tagging, Tag Platform
- Google, Send data to server-side tagging, Tag Platform
- Google, Use a custom domain, Tag Platform
- Google, Set up server-side tagging with Cloud Run, Tag Platform
- Google, Implement consent mode with server-side Tag Manager, Tag Platform
- Google, Set up consent mode on websites, Tag Platform
- Google Ads Help, Updates to consent mode for traffic in the European Economic Area
- Google Ads Help, Obtain user consent
- Google, EU user consent policy
- Meta for Developers, Conversions API overview
- Meta for Developers, Handling duplicate Pixel and Conversions API events
- Meta for Developers, Customer information parameters
- Meta for Developers, Using the Conversions API
- Meta, Business Tools Terms
- WebKit, Tracking Prevention
- WebKit blog, Full Third-Party Cookie Blocking and More
- WebKit blog, CNAME Cloaking and Bounce Tracking Defense
- MDN Web Docs, Third-party cookies
- Google Privacy Sandbox, Update on plans for Privacy Sandbox technologies
- European Parliament and Council, Directive 2002/58/EC (ePrivacy), consolidated text including the 2009 amendment, EUR-Lex
- European Parliament and Council, Regulation (EU) 2016/679 (GDPR), EUR-Lex
- European Data Protection Board, Guidelines 2/2023 on the Technical Scope of Article 5(3) of the ePrivacy Directive, v2.0
- European Data Protection Board, Guidelines 05/2020 on consent under Regulation 2016/679
- Court of Justice of the European Union, Planet49, Case C-673/17, EUR-Lex
- European Commission, Designated gatekeepers must now comply with all obligations under the Digital Markets Act
- Federal Law No. 152-FZ On Personal Data, Article 9, ConsultantPlus
- Federal Law No. 152-FZ On Personal Data, Article 18, ConsultantPlus
Обновлено 20 октября 2026

Маркетинг в финтехе: где реклама упирается в комплаенс, KYC и лицензии
Агентство может собрать кампании. Но проверку рекламных обещаний, отвал на KYC и лицензионные правила разных рынков оно не контролирует, а именно они решают, станет ли лид клиентом.
Аудит маркетинга: чек-лист из 24 вопросов, который мы проходим в первую неделю
24 вопроса в пяти блоках, у каждого — чёткое условие зачёта. По этому чек-листу команда маркетинга оценит свою операционную часть до того, как звать помощь со стороны.
Директор по маркетингу на аутсорсе: что он даёт и что должно работать под ним
Приходящий директор по маркетингу приносит стратегию и опыт. Без отчётности, порядка в CRM и владельца у каждой цифры результатом его работы станет презентация, а не система.